Die Eliminierung von Single-Points-of-Failure erfordert eine Architektur aktiver Redundanz, nicht nur passive Backups. Nahtloses Bonding schlägt traditionelles Failover, indem es Verbindungsabbrüche für Zuschauer unsichtbar macht.
- Die Bandbreitenberechnung muss einen Sicherheitsaufschlag von mindestens 20-25 % sowie TCP/IP-Overhead einbeziehen, um reale Bedingungen abzubilden.
- Ein mehrstufiger Kaskaden-Fallback-Plan, der Netzwerk, Hardware, Strom und Personal umfasst, ist entscheidend für die Aufrechterhaltung der Geschäftskontinuität.
Recommandation : Priorisieren Sie Webinar-Plattformen, die eine Multi-CDN-Architektur nutzen und Low-Latency-Protokolle wie WebRTC über SFUs skalieren, um ein globales Echtzeit-Erlebnis zu gewährleisten.
Für jeden IT-Infrastruktur-Planer ist es das Worst-Case-Szenario: Mitten in einem geschäftskritischen Webinar mit hunderten zahlenden Teilnehmern friert das Bild ein. Der Stream bricht ab. Die Ursache: Ein unvorhersehbarer Ausfall der primären Internetverbindung. Die gängige Weisheit rät zu einfachen Lösungen wie einem 4G-Stick als Backup oder der Buchung einer « schnellen » Leitung. Doch diese Ansätze behandeln lediglich Symptome und ignorieren die Wurzel des Problems: den Single-Point-of-Failure. Eine professionelle Streaming-Infrastruktur verlässt sich nicht auf passive Notfallpläne, die eine spürbare Unterbrechung in Kauf nehmen.
Die wahre Herausforderung liegt nicht darin, eine Backup-Lösung zu haben, sondern darin, eine Architektur zu entwerfen, die einen Ausfall für den Endbenutzer vollkommen transparent macht. Was, wenn der Schlüssel nicht in einem reaktiven Failover liegt, das Sekunden für die Umschaltung benötigt, sondern in einer proaktiven, aktiven Redundanz, die mehrere Verbindungen gleichzeitig nutzt? Dieser Ansatz, bekannt als Netzwerk-Bonding, aggregiert Bandbreiten und leitet Datenpakete so intelligent um, dass kein einziger Frame verloren geht. Es geht nicht mehr darum, einen Plan B zu haben, sondern darum, ein Resilienz-Ökosystem zu schaffen, in dem mehrere Plan-A-Szenarien nahtlos und automatisch ineinandergreifen.
Dieser Leitfaden durchbricht die Oberfläche gängiger Ratschläge. Wir werden die präzise Kalkulation des wahren Bandbreitenbedarfs analysieren, die technologische Kluft zwischen Standard-Failover und nahtlosem Bonding aufzeigen und eine mehrstufige Fallback-Strategie entwerfen, die über das Netzwerk hinaus auch Hardware, Stromversorgung und Personal miteinbezieht. Ziel ist es, Ihnen die Werkzeuge an die Hand zu geben, um eine Sende-Infrastruktur zu konzipieren, die nicht nur robust, sondern wahrhaft ausfallsicher ist.
Um eine solche robuste Infrastruktur aufzubauen, ist ein systematischer Ansatz erforderlich. Dieser Artikel führt Sie durch die entscheidenden Komponenten, von der grundlegenden Bandbreitenberechnung bis hin zu fortschrittlichen Broadcast-Technologien, um eine lückenlose Kontinuität Ihrer Übertragungen zu gewährleisten.
Inhaltsverzeichnis: Strategien für unterbrechungsfreies Webinar-Broadcasting
- Wie berechnen Sie Ihre tatsächlichen Bandbreiten-Anforderungen?
- Welches Failover-System aktiviert sich automatisch bei Primär-Verbindungs-Verlust?
- Rechtfertigt sich eine garantierte Bandbreite für geschäftskritische Webinare?
- Welche Netzwerk-Aktivitäten müssen Sie während der Übertragung blockieren?
- Simulieren Sie 500-Teilnehmer-Traffic vor dem Go-Live?
- Welches Fallback-Szenario aktivieren Sie wenn die primäre Video-Verbindung abbricht?
- Welche Content-Delivery-Netzwerke kombinieren Sie für weltweite Performance?
- Welche Broadcast-Technologie garantiert Echtzeit-Erlebnis für tausende simultane Zuschauer?
Wie berechnen Sie Ihre tatsächlichen Bandbreiten-Anforderungen?
Die Dimensionierung der Upload-Bandbreite ist das Fundament für ausfallsicheres Streaming. Eine oberflächliche Schätzung basierend auf der reinen Video-Bitrate ist ein häufiger Fehler, der die Stabilität gefährdet. Eine professionelle Berechnung muss mehrere unsichtbare, aber kritische Overheads berücksichtigen, um eine stabile Übertragung auch unter realen Netzwerkbedingungen zu garantieren. Die Ziel-Videoqualität ist nur der Ausgangspunkt. Für ein HD-Webinar (1080p) liegt die Basis-Bitrate typischerweise zwischen 2,5 und 3,0 Mbit/s. Dies ist jedoch der Nettowert, der durch das Netzwerk transportiert werden muss.
Zu dieser Basis-Bitrate müssen zwingend mehrere Puffer addiert werden. Zuerst der TCP/IP-Overhead, der durch die Protokoll-Header entsteht und eine zusätzliche Kapazität von 5-10 % erfordert. Zweitens muss ein Puffer für potenziellen Paketverlust in nicht perfekten Netzwerken einkalkuliert werden, der weitere 5-15 % ausmachen kann. Für absolut geschäftskritische Übertragungen wird empfohlen, die Basis-Bitrate sogar mit einem Faktor von 1,5 bis 2,0 zu multiplizieren. Darüber hinaus raten Experten zu einer zusätzlichen Marge von 20-25% auf die Gesamtberechnung, um unvorhergesehene Netzwerkschwankungen und Hintergrundprozesse auf dem Sende-Computer abzufedern. Langzeittests mit Tools wie MTR oder PingPlotter vor dem Event sind unerlässlich, um die tatsächliche Leitungsqualität (Jitter, Paketverlust) über Stunden zu validieren, anstatt sich auf einen einmaligen Speed-Test zu verlassen.
Nur eine so konservativ und realistisch kalkulierte Bandbreite schafft die notwendige Grundlage für eine stabile Übertragung und stellt sicher, dass genügend Ressourcen vorhanden sind, um die nächste Stufe der Resilienz zu implementieren: das Failover-System.
Welches Failover-System aktiviert sich automatisch bei Primär-Verbindungs-Verlust?
Die Antwort auf einen Verbindungsausfall entscheidet über eine kurze Störung und einen kompletten Abbruch. Viele verlassen sich auf ein Standard-Failover, bei dem ein Router bei Verlust der Hauptleitung automatisch auf eine sekundäre Verbindung (z.B. 5G/LTE) umschaltet. Diese Methode hat jedoch einen entscheidenden Nachteil: die Umschaltlatenz. Der Wechsel kann zwischen 5 und 30 Sekunden dauern – ein Zeitraum, in dem der Stream für die Zuschauer unterbrochen ist, was zu einem schwarzen Bildschirm und Verunsicherung führt. Für geschäftskritische Webinare ist eine solche Unterbrechung inakzeptabel.
Die technologisch überlegene Lösung ist nahtloses Bonding. Anstatt passiv auf einen Ausfall zu warten, kombiniert Bonding-Technologie (realisiert durch spezielle Hardware oder Software wie Speedify oder Peplink) aktiv mehrere Internetverbindungen zu einem einzigen, robusteren Kanal. Datenpakete werden entweder dupliziert und über alle Leitungen gleichzeitig gesendet (Packet Duplication) oder die Last wird kontinuierlich auf die schnellsten verfügbaren Verbindungen verteilt (Continuous Aggregation). Fällt eine Leitung aus oder wird langsamer, kompensiert das System dies in Echtzeit, ohne dass auch nur ein Datenpaket verloren geht. Die Umschaltzeit liegt hierbei oft unter 200 Millisekunden, was für das menschliche Auge nicht wahrnehmbar ist. Der Stream läuft ohne jegliche sichtbare Unterbrechung weiter.
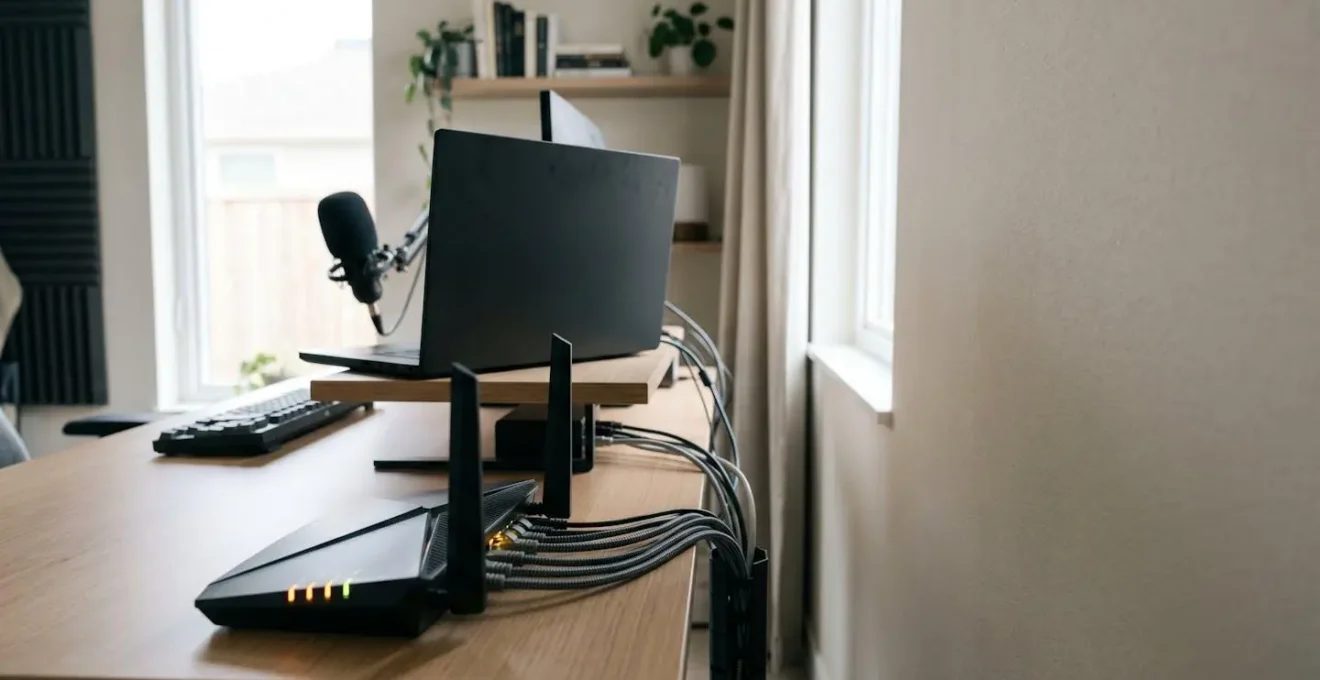
Diese visuelle Gegenüberstellung verdeutlicht den fundamentalen Unterschied. Während Failover eine reaktive Notfallmassnahme mit spürbarer Ausfallzeit ist, stellt Bonding eine proaktive Architektur dar, die kontinuierliche Verfügbarkeit und aggregierte Geschwindigkeit bietet.
Der folgende Vergleich macht die Unterschiede deutlich und zeigt, warum nahtloses Bonding die erste Wahl für jede Anwendung ist, bei der Kontinuität entscheidend ist, wie eine detaillierte Analyse der Technologien zeigt.
| Merkmal | Standard-Failover | Nahtloses Bonding (z.B. Speedify, Peplink) |
|---|---|---|
| Umschaltzeit | 5-30 Sekunden | Unter 1 Sekunde (oft unter 200ms) |
| Unterbrechung sichtbar | Ja (schwarzer Bildschirm) | Nein (kein verlorener Frame) |
| Geschwindigkeitsvorteil | Nein (nur Backup) | Ja (kombinierte Bandbreite) |
| Technologie | Automatischer Wechsel zu Backup | Packet Duplication / Continuous Aggregation |
| Ideal für | Interne Team-Meetings | Geschäftskritische Events, kostenpflichtige Webinare |
Für IT-Planer, die Single-Points-of-Failure eliminieren wollen, ist die Implementierung einer nahtlosen Bonding-Lösung daher kein Luxus, sondern eine strategische Notwendigkeit.
Rechtfertigt sich eine garantierte Bandbreite für geschäftskritische Webinare?
Die Investition in eine Business-Internetleitung mit garantierter Bandbreite (SLA – Service Level Agreement) erscheint oft als ultimative Lösung für Ausfallsicherheit. Doch die hohen monatlichen Kosten werfen eine berechtigte Frage auf: Wann ist dieser Schritt wirklich gerechtfertigt? Die Entscheidung sollte nicht auf einem Bauchgefühl, sondern auf einer klaren Kosten-Nutzen-Bewertung basieren. Der entscheidende Faktor ist die Quantifizierung der « Kosten des Scheiterns ». Berechnen Sie den potenziellen Umsatzverlust pro Stunde eines ausgefallenen Webinars, addieren Sie den schwer quantifizierbaren, aber realen Markenschaden und multiplizieren Sie dies mit der Wahrscheinlichkeit eines Ausfalls.
Stellen Sie diesen Wert den « Kosten der Garantie » gegenüber, also der monatlichen Gebühr für den Business-Anschluss oder dem Premium für das SLA. Eine einfache Faustregel lautet: Wenn die Kosten des Scheiterns die Kosten der Garantie um mehr als das Zehnfache übersteigen, ist der Business-Anschluss eine betriebswirtschaftlich sinnvolle Investition. Wichtig ist hierbei, das SLA genau zu prüfen: Es muss nicht nur Uptime, sondern auch einen garantierten minimalen Durchsatz, eine maximale Latenz und minimalen Jitter spezifizieren, um für Live-Streaming relevant zu sein.
Praktische Alternative: Dual-Connection-Bonding statt teurer Standleitung
Streaming-Profis kombinieren zunehmend mehrere Consumer-Internet-Verbindungen durch Bonding-Technologie als kosteneffiziente Alternative zu teuren Business-SLAs. Die Strategie kombiniert verschiedene Verbindungstypen wie Breitband/Kabel, Glasfaser und mobile 4G/5G-Netzwerke. Das System wechselt dynamisch zwischen Verbindungen basierend auf deren Performance und bietet gleichzeitig erhöhte Gesamtbandbreite durch Aggregation. Diese Lösung ist besonders vorteilhaft in Gebieten mit schwacher Konnektivität und bietet professionelle Redundanz ohne die hohen Kosten dedizierter Leitungen.
Diese Hybrid-Strategie, also das Bonding von zwei unterschiedlichen Consumer-Anschlüssen (z.B. Kabel und Glasfaser von verschiedenen Anbietern), stellt oft den besten Kompromiss aus Kosten und Redundanz dar. Sie eliminiert den Single-Point-of-Failure des lokalen Anbieters und erreicht eine Verfügbarkeit, die der einer teuren Standleitung nahekommt, jedoch zu einem Bruchteil der Kosten.
Letztendlich hängt die Wahl von der Risikotoleranz und dem wirtschaftlichen Schaden ab, den ein Ausfall verursachen würde. Für die wichtigsten Events ist eine garantierte Leitung in Kombination mit einem gebondeten Backup die sicherste Architektur.
Welche Netzwerk-Aktivitäten müssen Sie während der Übertragung blockieren?
Selbst die robusteste Internetverbindung kann durch unkontrollierte Hintergrundaktivitäten im eigenen Netzwerk sabotiert werden. Eine der häufigsten und am meisten unterschätzten Ursachen für plötzliche Stream-Unterbrechungen sind bandbreitenintensive Prozesse, die ohne Vorwarnung starten. Die Konfiguration einer ausfallsicheren Übertragungsumgebung erfordert daher eine strikte Kontrolle über alle potenziellen « Bandbreiten-Diebe » auf dem Sendecomputer und im lokalen Netzwerk. Die Priorität muss sein, die gesamte verfügbare Upload-Kapazität exklusiv für den Streaming-Encoder zu reservieren.
Vor jedem Go-Live muss eine systematische Deaktivierung aller nicht-essenziellen, netzwerkintensiven Dienste erfolgen. Dazu gehören insbesondere automatische Software-Updates und Cloud-Synchronisierungen. Ein Windows-Update oder die Synchronisation einer grossen Datei mit Dropbox, OneDrive oder Google Drive kann die Leitung für Minuten oder sogar Stunden vollständig sättigen und den Stream zum Erliegen bringen. Ebenso müssen Backup-Programme wie Time Machine oder Acronis, die im Hintergrund laufen, rigoros pausiert werden.
Für maximale Kontrolle und Stabilität sollten folgende Massnahmen auf einer Checkliste stehen:
- Automatische Software-Updates deaktivieren: Windows Update, macOS Software-Update, Adobe Creative Cloud Updates.
- Cloud-Synchronisierungsdienste pausieren: Dropbox, OneDrive, Google Drive, iCloud Drive.
- Backup-Programme stoppen: Time Machine, Acronis, Windows Backup, lokale NAS-Synchronisation.
- Quality of Service (QoS) auf dem Router konfigurieren: Weisen Sie dem Traffic des Streaming-Encoders die absolut höchste Priorität zu. Dies stellt sicher, dass selbst bei anderweitigem Netzwerkverkehr die Streaming-Pakete bevorzugt behandelt werden.
- Dediziertes Broadcast-VLAN einrichten: Für maximale Sicherheit kann die Streaming-Hardware in einem eigenen Virtual LAN (VLAN) isoliert werden. Dies trennt den Sende-Traffic vollständig vom restlichen Büronetzwerk und eliminiert Störungen durch andere Geräte.
Diese Massnahmen sind keine Empfehlungen, sondern zwingend notwendige Schritte, um eine kontrollierte und stabile Sendeumgebung zu schaffen. Nur so kann die sorgfältig dimensionierte Bandbreite auch tatsächlich für ihren vorgesehenen Zweck genutzt werden.
Simulieren Sie 500-Teilnehmer-Traffic vor dem Go-Live?
Ein weit verbreiteter Irrglaube bei der Vorbereitung von Webinaren ist die Notwendigkeit, den Traffic von hunderten oder tausenden Zuschauern auf der eigenen Upload-Leitung zu simulieren. Diese Annahme ist technisch falsch und lenkt von den wirklich kritischen Tests ab. Als Broadcaster senden Sie nur einen einzigen Upload-Stream zu Ihrer Webinar-Plattform (z.B. YouTube, Vimeo, Zoom). Die Skalierung und Verteilung dieses Streams an alle Zuschauer weltweit wird vom Content Delivery Network (CDN) der Plattform übernommen. Ihr lokales Netzwerk und Ihre Internetverbindung werden durch die Anzahl der Zuschauer nicht zusätzlich belastet.
Anstatt also vergeblich zu versuchen, Zuschauer-Traffic zu simulieren, müssen sich professionelle Tests auf die Belastbarkeit der eigenen Sende-Infrastruktur konzentrieren. Experten empfehlen hierfür einen sogenannten « Last- und Hitzetest ». Dieser Test validiert die Stabilität Ihrer gesamten Übertragungskette unter realen Bedingungen.
Shadow-Event-Methode: Ungelistete Generalprobe mit internem Publikum
Die professionelle Vorbereitung für Webinare mit hoher Teilnehmerzahl erfordert nicht die Simulation des Zuschauer-Traffics auf der Upload-Leitung, da nur ein Stream zur Plattform gesendet wird – das CDN der Plattform skaliert die Verteilung. Stattdessen empfehlen Experten einen ‘Last- und Hitzetest’ der eigenen Sende-Infrastruktur: Einen Test-Stream mit Ziel-Bitrate über mehrere Stunden laufen lassen, um thermische Probleme, Software-Instabilitäten und Verbindungsstabilität zu prüfen. YouTube empfiehlt zudem, Tests mit ähnlichen Audioelementen und Bewegungen im Video wie im geplanten Stream durchzuführen und während der Veranstaltung die Stream-Qualität kontinuierlich zu überwachen.
Führen Sie einen ungelisteten oder privaten Test-Stream durch, der exakt die gleichen Einstellungen (Bitrate, Auflösung, Framerate) wie das geplante Event verwendet. Lassen Sie diesen Stream für eine längere Dauer laufen, idealerweise für mehrere Stunden. Dies deckt potenzielle Probleme auf, die bei einem kurzen Test unentdeckt bleiben würden, wie z.B. thermische Drosselung des Computers oder Encoders durch Überhitzung, Speicherlecks in der Streaming-Software oder subtile Instabilitäten in der Internetverbindung, die erst über Zeit sichtbar werden. Dieser « Shadow-Event » ist die wahre Generalprobe für Ihre Infrastruktur.
Der Fokus muss also auf der Langlebigkeit und Stabilität Ihrer eigenen Hard- und Software unter Dauerlast liegen, nicht auf der Simulation eines Problems, das in der Praxis nicht existiert.
Welches Fallback-Szenario aktivieren Sie wenn die primäre Video-Verbindung abbricht?
Selbst mit Netzwerk-Bonding und einer robusten Infrastruktur muss ein umfassender Notfallplan auch Szenarien abdecken, die über einen reinen Verbindungsausfall hinausgehen. Ein wahrhaft resilientes Setup basiert auf einem Kaskaden-Fallback-Plan, der mehrere Eskalationsstufen für verschiedene Arten von Katastrophen definiert. Diese Architektur geht davon aus, dass jede einzelne Komponente ausfallen kann, und stellt sicher, dass für jeden Ausfall ein vordefiniertes und geübtes Protokoll existiert. Die Redundanz muss sich auf Netzwerk, Hardware, Stromversorgung und sogar auf das Personal erstrecken.
Ein solcher Plan könnte vier Ebenen umfassen:
- Ebene 1 – Netzwerk-Ausfall: Das nahtlose Bonding-System fängt den Ausfall einer einzelnen Leitung automatisch und unbemerkt ab. Dies ist die erste Verteidigungslinie.
- Ebene 2 – Encoder-PC-Absturz: Ein kompletter Backup-PC, auf dem die exakt gleiche Streaming-Software und Szenenkonfiguration läuft, steht bereit. Im Falle eines Absturzes des Hauptrechners kann der Stream innerhalb von Sekunden vom Backup-PC aus neu gestartet werden.
- Ebene 3 – Standort-Stromausfall: Ein Co-Moderator, der sich an einem anderen physischen Standort mit eigener, redundanter Infrastruktur befindet, ist von Anfang an im Stream präsent. Bei einem kompletten Standortausfall (z.B. Strom, Feuer) kann er die Moderation nahtlos übernehmen und das Event fortführen.
- Ebene 4 – Plattform-Ausfall: Sollte die gesamte Webinar-Plattform ausfallen, wird sofort die Kommunikation über alternative Kanäle aktiviert. Vorbereitete E-Mail-Vorlagen und Social-Media-Posts informieren das Publikum über das Problem und den neuen Zeitplan oder Link.
Ein entscheidender, oft übersehener Aspekt des Fallback-Szenarios ist das Management der Zuschauererwartungen. Hier spielt der Co-Moderator eine zentrale Rolle.
Bei professionellen Live-Streaming-Events spielt der Co-Moderator eine entscheidende Rolle im Fallback-Szenario. Im Test-Szenario mit absichtlich unterbrochener Verbindung konnte das System trotz plötzlicher Trennung sofort zur verfügbaren Verbindung wechseln ohne ausgefallene Frames. Die wichtigste Aufgabe des Co-Moderators ist das ‘Audience Management’: vorbereitete Skripte nutzen, um das Publikum zu beruhigen, Wartezeit zu überbrücken und Professionalität zu wahren, während technische Probleme im Hintergrund gelöst werden.
– Yololiv, YoloBox Official Blog
Die Durchführung von « Disaster Rehearsals », bei denen diese Szenarien durchgespielt werden, ist unerlässlich. Dabei müssen klare Rollen und Befugnisse definiert werden (z.B. wer die Entscheidung trifft, auf ein Backup-Szenario umzuschalten) und eine vom Event unabhängige Kommunikationsinfrastruktur (z.B. eine dedizierte Messenger-Gruppe) für das Kernteam etabliert werden.
Dieser ganzheitliche Ansatz zur Risikominderung stellt sicher, dass die Geschäftskontinuität auch bei schwerwiegenden Zwischenfällen gewahrt bleibt.
Das Wichtigste in Kürze
- Präzise Berechnung: Die Bandbreiten-Dimensionierung muss immer einen Sicherheitsaufschlag von 20-25% plus technische Overheads für maximale Stabilität beinhalten.
- Aktive Redundanz vor Passiver: Nahtloses Netzwerk-Bonding ist dem traditionellen Failover überlegen, da es Unterbrechungen durch Umschaltlatenzen vollständig eliminiert.
- Ganzheitliche Fallback-Strategie: Wahre Ausfallsicherheit erfordert einen Kaskaden-Plan, der über das Netzwerk hinaus auch Hardware, Stromversorgung und Personal-Redundanz abdeckt.
Welche Content-Delivery-Netzwerke kombinieren Sie für weltweite Performance?
Während die Upload-Stabilität die Verantwortung des Broadcasters ist, liegt die Qualität des Zuschauererlebnisses – insbesondere bei einem globalen Publikum – in den Händen des Content Delivery Networks (CDN). Ein CDN ist ein verteiltes Netzwerk von Servern, das den Videostream zwischenspeichert und von einem geografisch nahen Standort an den Zuschauer ausliefert. Dies reduziert die Latenz (Verzögerung) und Pufferung drastisch. Laut aktuellen Statistiken können bis zu 83% Latenzreduktion mit einem gut konfigurierten CDN erreicht werden. Für IT-Planer ist die CDN-Architektur der gewählten Webinar-Plattform daher ein entscheidendes Auswahlkriterium.
Eine fortschrittliche Plattform verlässt sich nicht auf einen einzigen CDN-Anbieter. Stattdessen nutzt sie eine Multi-CDN-Architektur. Dieser Ansatz kombiniert die Stärken mehrerer globaler Provider (wie Akamai, Fastly, Cloudflare) und schaltet dynamisch auf das Netzwerk um, das für einen bestimmten Zuschauer an einem bestimmten Ort in Echtzeit die beste Performance liefert. Fällt ein CDN in einer Region aus oder ist überlastet, wird der Traffic automatisch und unbemerkt über einen anderen Anbieter geleitet. Dies ist die ultimative Form der Redundanz auf der Verteilungsseite.
Bei der Bewertung einer Webinar-Plattform sollten Sie daher gezielt nach diesen technischen Merkmalen fragen. Die Fähigkeit, clientseitige Metriken zu Pufferung, Ladezeit und Latenz in Echtzeit zu liefern, ist ein Zeichen für eine transparente und professionelle Lösung.
Checkliste zur technischen Bewertung einer Webinar-Plattform:
- Multi-CDN-Architektur vorhanden: Überprüfen, ob die Plattform mehrere CDN-Provider (z.B. Akamai, Fastly, Cloudflare) anstelle von nur einem nutzt.
- Automatisches CDN-Switching: Sicherstellen, dass das System automatisch das schnellste CDN basierend auf Standort und Echtzeit-Performance des Zuschauers wählt.
- Echtzeit-Performance-Analytics: Anfordern von Zugriff auf clientseitige Metriken zu Pufferung, Ladezeit und Latenz.
- Geographische Abdeckung: Validieren, dass die CDN-Infrastruktur alle Zielregionen des internationalen Publikums abdeckt.
- Transparenz und Monitoring: Prüfen, ob die CDN-Infrastruktur und Performance-Daten für Kunden transparent und nachvollziehbar sind.
Eine robuste Multi-CDN-Strategie ist der Schlüssel, um ein konsistent hochwertiges und pufferfreies Erlebnis für jeden einzelnen Teilnehmer zu gewährleisten, egal wo auf der Welt er sich befindet.
Welche Broadcast-Technologie garantiert Echtzeit-Erlebnis für tausende simultane Zuschauer?
Die Wahl der zugrundeliegenden Broadcast-Technologie hat den grössten Einfluss auf die Interaktivität und das « Live-Gefühl » eines Webinars. Der entscheidende Faktor ist die Latenz – die Zeitverzögerung zwischen dem, was der Präsentator tut, und dem, was der Zuschauer sieht. Verschiedene Streaming-Protokolle bieten hier dramatisch unterschiedliche Ergebnisse. Das traditionelle HLS-Protokoll (HTTP Live Streaming), das von vielen Plattformen für die Massenverteilung genutzt wird, hat eine Latenz von 6 bis 30 Sekunden. Dies ist für frontale Präsentationen akzeptabel, macht aber echte Echtzeit-Interaktion (z.B. Fragen und Antworten) unmöglich.
Modernere Protokolle wie LL-HLS (Low-Latency HLS) reduzieren diese Verzögerung auf 2-5 Sekunden. Die technologische Spitze für Interaktivität markiert jedoch WebRTC (Web Real-Time Communication). Dieses Protokoll wurde für Videokonferenzen entwickelt und ermöglicht Latenzen von unter einer Sekunde, oft sogar unter 300 Millisekunden. Der Nachteil: WebRTC ist von Natur aus ressourcenintensiver und schwieriger zu skalieren als HLS, da es für jeden Zuschauer eine aktive Verbindung aufrechterhält.
Die folgende Tabelle, basierend auf Daten von Streaming-Technologie-Experten, vergleicht die wichtigsten Protokolle:
| Protokoll | Latenz | Skalierbarkeit | Ideal für |
|---|---|---|---|
| HLS (Standard) | 6-30 Sekunden | Sehr hoch (tausende Zuschauer) | Frontale Präsentationen, VOD |
| LL-HLS (Low-Latency) | 2-5 Sekunden | Hoch | Live-Events mit moderater Interaktion |
| WebRTC | Unter 1 Sekunde (oft unter 300ms) | Begrenzt (200-1000 Teilnehmer mit SFU) | Hochgradig interaktive Formate, Live-Auktionen, Workshops |
| DASH | 20-45 Sekunden (Standard) | Sehr hoch | Adaptive Streaming, grosse Audiences |
SFU-Architektur für skalierbare WebRTC-Masseninteraktion
Die Skalierbarkeit von Low-Latency-Streaming hängt fundamental von der Server-Architektur ab, nicht nur vom Protokoll. WebRTC liefert zwar Sub-Sekunden-Latenz (typisch ~300ms), verbraucht aber signifikant mehr CPU-Ressourcen pro Zuschauer: Ein 4-Core-Server bewältigt etwa 200 WebRTC-Zuschauer, aber circa 1.000 HLS-Zuschauer – ein 5-facher Unterschied. Der Grund: WebRTC unterhält eine zustandsbasierte UDP-Verbindung pro Zuschauer, während HLS statische Dateisegmente liefert, die von CDNs gecacht werden. SFUs (Selective Forwarding Units) lösen dieses Problem teilweise, indem sie nur den ausgehenden Stream weiterleiten, nicht die Summe aller Teilnehmer. Dies ermöglicht professionellen Plattformen echte Masseninteraktion mit tausenden passiven Zuschauern und hunderten aktiven Teilnehmern.
Für maximale Interaktivität sollten IT-Planer nach Plattformen suchen, die eine hybride Architektur anbieten: WebRTC für aktive Teilnehmer und Moderatoren, kombiniert mit LL-HLS für ein passives Massenpublikum, um das Beste aus beiden Welten zu vereinen – niedrige Latenz und hohe Skalierbarkeit.